AVG compliance en cookiebanners in 2026
Over cookiebanners en AVG compliance
Op 4 mei 2016 ging er heel stil een bom af. Die dag werd de AVG gepubliceerd, de wet over de bescherming van persoonsgegevens, of GDPR zoals die op Europees niveau heet. Die wet is breed, hij is impactvol, en hij legt vooral meer verantwoordelijkheid bij organisaties over hoe zij met persoonsgegevens omgaan. Dat loopt van visitekaartjes via formulieren op de website tot financiële gegevens.
De overheid heeft organisaties en bedrijven 2 jaar aanlooptijd gegeven, want de AVG ging pas in 2018 officieel in. Niet heel verkeerd, zou je zeggen. Inmiddels zijn we 10 jaar verder, dus dan zullen organisaties wel aan deze wet voldoen toch?
Nou, dat is precies wat we hebben getest. We deden een steekproef bij 50 websites om te kijken hoe het staat met de AVG compliance. En de uitkomst was niet best. Maar voordat we de resultaten doornemen, willen we eerst even de opzet doornemen.
De opzet van deze steekproef
Het doel was simpel. Kijken of een site die we bezoeken voldoet aan de AVG regels.
Nu is de AVG breed, en zijn er dus veel opties om te testen. Wat alleen inmiddels voor iedereen wel bekend is, is de cookiebanner. En die is ook meteen voor iedereen eenvoudig te testen. Vandaar dat we hebben besloten om dit als hoofdlijn te gebruiken.
Ondanks dat een cookiebanner niet de volledige AVG dekt, is het verkeerd instellen van een cookiebanner, meteen al een bewijs dat de wet niet wordt nageleefd. Daarnaast is het zo dat als je iets simpels als een cookiebanner al niet goed hebt ingesteld, het zeer aannemelijk is dat je op andere vlakken van de AVG ook (onbewust) tekort komt. En dus hebben we besloten dat het testen van de cookiebanner voor ons voldoende is voor deze steekproef.
Om de hoofdvraag te beantwoorden hebben we bij elke site gekeken of de site:
- geen persoonsgegevens verzamelt door middel van cookies zonder toestemming
- een heldere cookiebanner heeft
- ook daadwerkelijk de keuze van de gebruiker respecteert
Deze check hebben we voor alle 50 sites in de sample gedaan. We hebben geen hold out of iets dergelijks toegepast, maar wel gekozen om 2 type organisaties te nemen, webshops en klinieken. Dat geeft ons namelijk iets van een vergelijking. Daarnaast verwerken beide vaak actief persoonsgegevens.
Bij een completere scan kijk je natuurlijk naar veel meer, zoals of de site een complete privacyverklaring heeft, en bijvoorbeeld of er verwerkersovereenkomsten zijn afgesloten met de partijen die persoonsgegevens voor je verwerken. Zo’n verwerkersovereenkomst heet in het Engels een DPA, en die sluit je dus per partij af.
Maar als je het helemaal goed wil doen, moet je verder kijken dan alleen de website. Denk bijvoorbeeld aan de bakker op de hoek die zijn bestellingen bijhoudt in een Excel bestand en dat bestand deelt met 3 medewerkers. Die bakker mag alleen noteren wat hij nodig heeft voor de bestelling, en verder niets. En hij moet in een verwerkingsregister vastleggen welke gegevens hij bijhoudt, waarvoor hij dat doet, en hoe lang hij ze bewaart. Dat moet allemaal correct worden opgezet om volledig aan de AVG te voldoen.
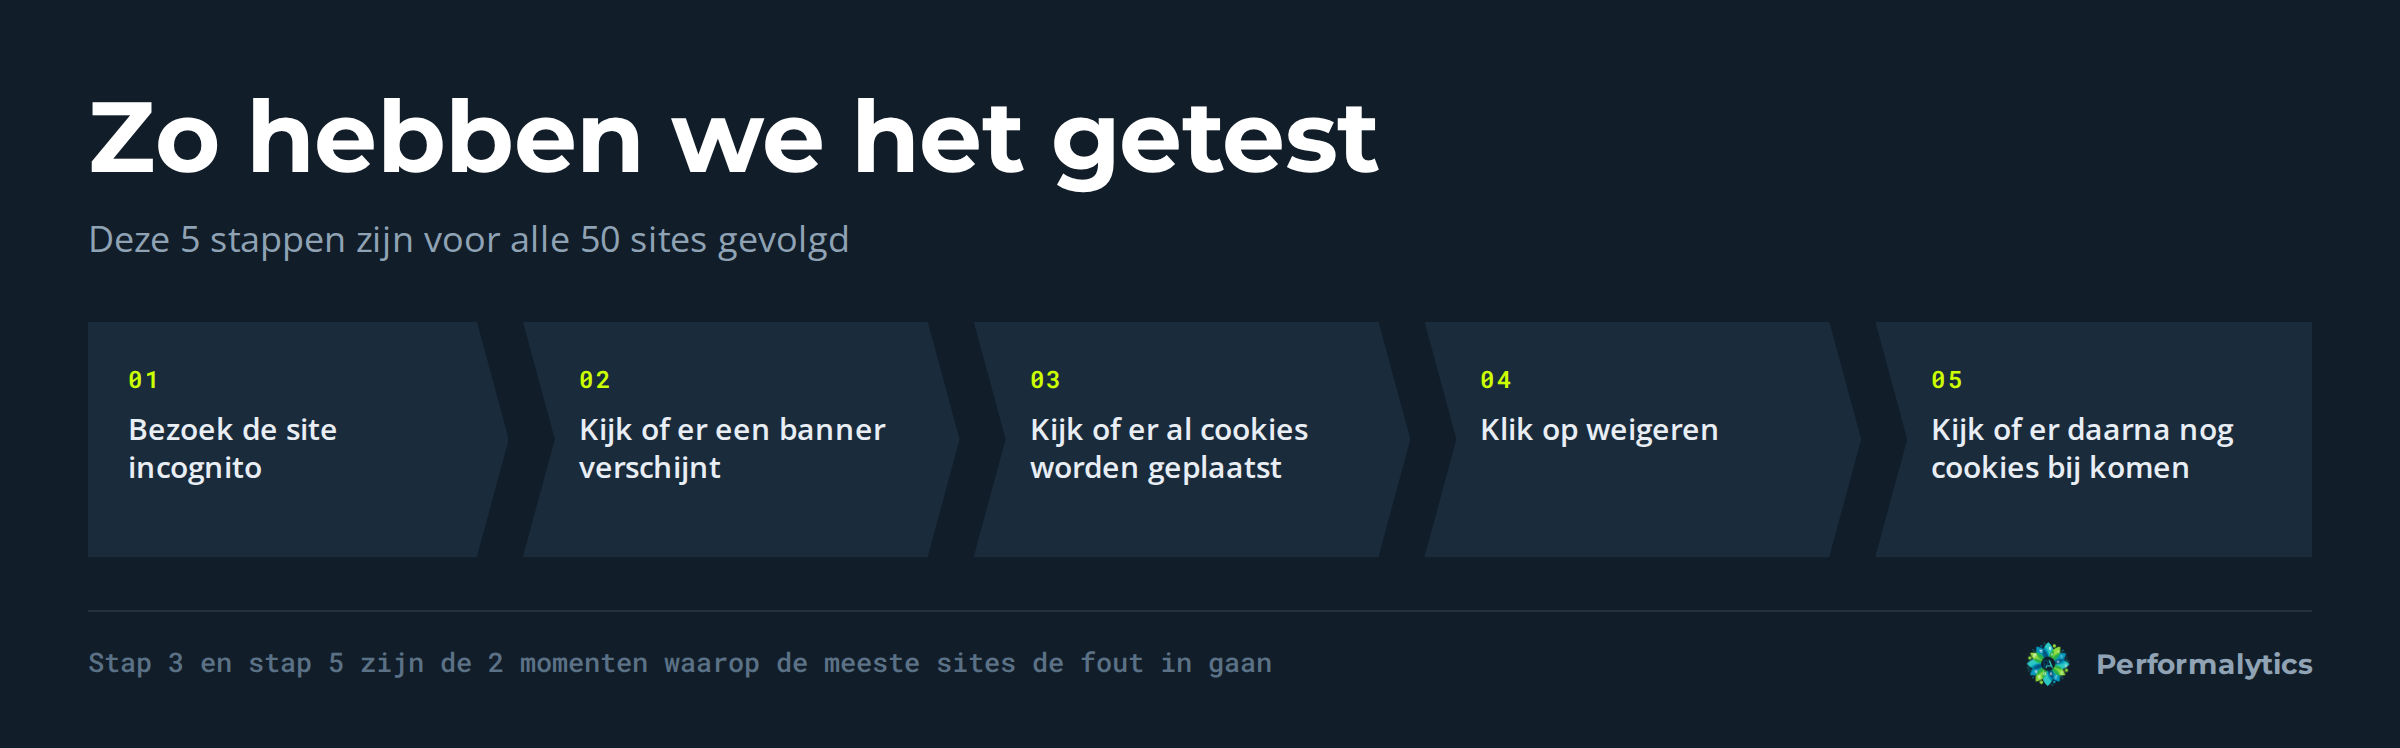
De methode die we toe hebben gepast voor onze steekproef bestaat uit een paar simpele stappen:
- bezoek een site incognito
- kijk of er een banner naar voren komt
- kijk of er cookies worden geplaatst
- klik op wijgeren / afwijzen
- kijk vervolgens of er daarna geen cookies worden geplaatst
Overigens verzamelen niet alle cookies persoonsgegevens. Het is ook niet zo dat de wet zelf verplicht om een cookiebanner te hebben. Wat de wet wel stelt, is dat je alleen informatie mag opslaan of uitlezen op het apparaat van je bezoeker als die daar vooraf toestemming voor heeft gegeven. Tenzij die informatie noodzakelijk is om de site te laten werken. Wil je bijvoorbeeld alleen een cookie plaatsen om consent te tracken, en sla je daarbij geen enkel persoonsgegeven op of data die naar een persoon te herleiden is, dan is dat prima. Dat is ook juist de reden dat er noodzakelijke cookies zijn die zonder toestemming mogen worden geplaatst. Om soortgelijke redenen hebben we de denied pings van Google Consent Mode niet meegeteld. Want dat zijn cookieloze pings.
Ook kunnen we niet alle cookies herkennen. Vandaar dat we voornamelijk naar bekende cookies hebben gekeken. Deze komen bij vrijwel elke site terug. Google Analytics, de standaard Google Ads tags, de Facebook pixel en Hotjar zijn voorbeelden van deze bekende cookies. Het kan dus goed zijn dat er cookies door de mazen zijn geglipt. Mocht dit zo zijn, dan zorgt dit er in de cijfers alleen voor dat het aantal compliant sites hoger uitvalt, niet lager.
Nog 1 opmerking over de wet zelf. Cookies vallen niet alleen onder de AVG. De regel dat je vooraf toestemming nodig hebt voor cookies die niet noodzakelijk zijn, staat in de Telecommunicatiewet. Beide wetten zijn dus van toepassing zodra je met cookies persoonsgegevens verzamelt. De Telecommunicatiewet bepaalt wanneer je toestemming nodig hebt, en de AVG bepaalt wat geldige toestemming is en wat je daarna met die gegevens mag doen.
Nu je dus weet hoe we onze steekproef hebben uitgevoerd maken we even een kleine detour naar de handhaving van de AVG.
De AP is inmiddels gestart met bulkscans van duizenden websites
Na die 2 jaar aanlooptijd, en daarna nog jaren zonder strakke handhaving, komt hier nu steeds meer verandering in. Hoe groot dat verschil is, zie je het beste in de cijfers van de toezichthouder zelf.
In heel 2024 opende de Autoriteit Persoonsgegevens slechts 5 formele cookie onderzoeken. Stuk voor stuk een overtreding. Dat klinkt als een perfecte score, maar zo moet je het niet lezen. Dit was handwerk, en aan handmatig opgebouwde zaken begin je pas als je vrij zeker weet dat je ze wint. Wij gaan er dus vanuit dat er veel meer overtreders waren dan die 5, en dat we hier alleen de zaken zien die kansrijk genoeg waren voor de AP om op te pakken.
Sinds 2025 hanteert de AP een andere methode. Ze scannen nu doorlopend en geautomatiseerd 10.000 websites. Wij lezen daarin dat de AP strenger wil gaan handhaven, en onze verwachting is dat die 10.000 de komende jaren alleen maar oploopt.
Constateert de AP uit zo’n scan dat een website niet voldoet, dan volgen er stappen. 1 daarvan is een waarschuwingsbrief aan de eigenaar van de site. In zo’n brief noemt de AP steeds dezelfde 2 fouten. Cookies die geplaatst worden zonder toestemming, en toestemmingsopties die alvast aangevinkt staan.
Daarna krijgen ondernemers nog wel de kans op herstel. Krijg je zo’n brief, dan heb je 3 maanden om het recht te zetten. Doe je dat niet, dan volgt een onderzoek en is de kans op een boete groot. Het doel is natuurlijk niet om mensen te beboeten, maar wel om te zorgen dat de AVG regels daadwerkelijk worden toegepast.
Het is dus wel degelijk tijd dat organisaties de wet gaan naleven. Die is inmiddels al bijna 10 jaar officieel van kracht. En zeker voor kleine bedrijven is het uiteindelijk niet zo veel werk. Vooral omdat het juist om principes gaat, en als MKB kun je die juist goed invoeren.
Onze steekproef laat alleen zien dat we nog een hele lange weg naar compliance te gaan hebben.
90% van de sites voldoet niet aan de wet
Van de 50 sites die we hebben bekeken, gaat 90% op minstens 1 van de 3 punten hierboven de fout in, en voldoet dus niet aan de wet. Dat zijn 45 van de 50 sites.
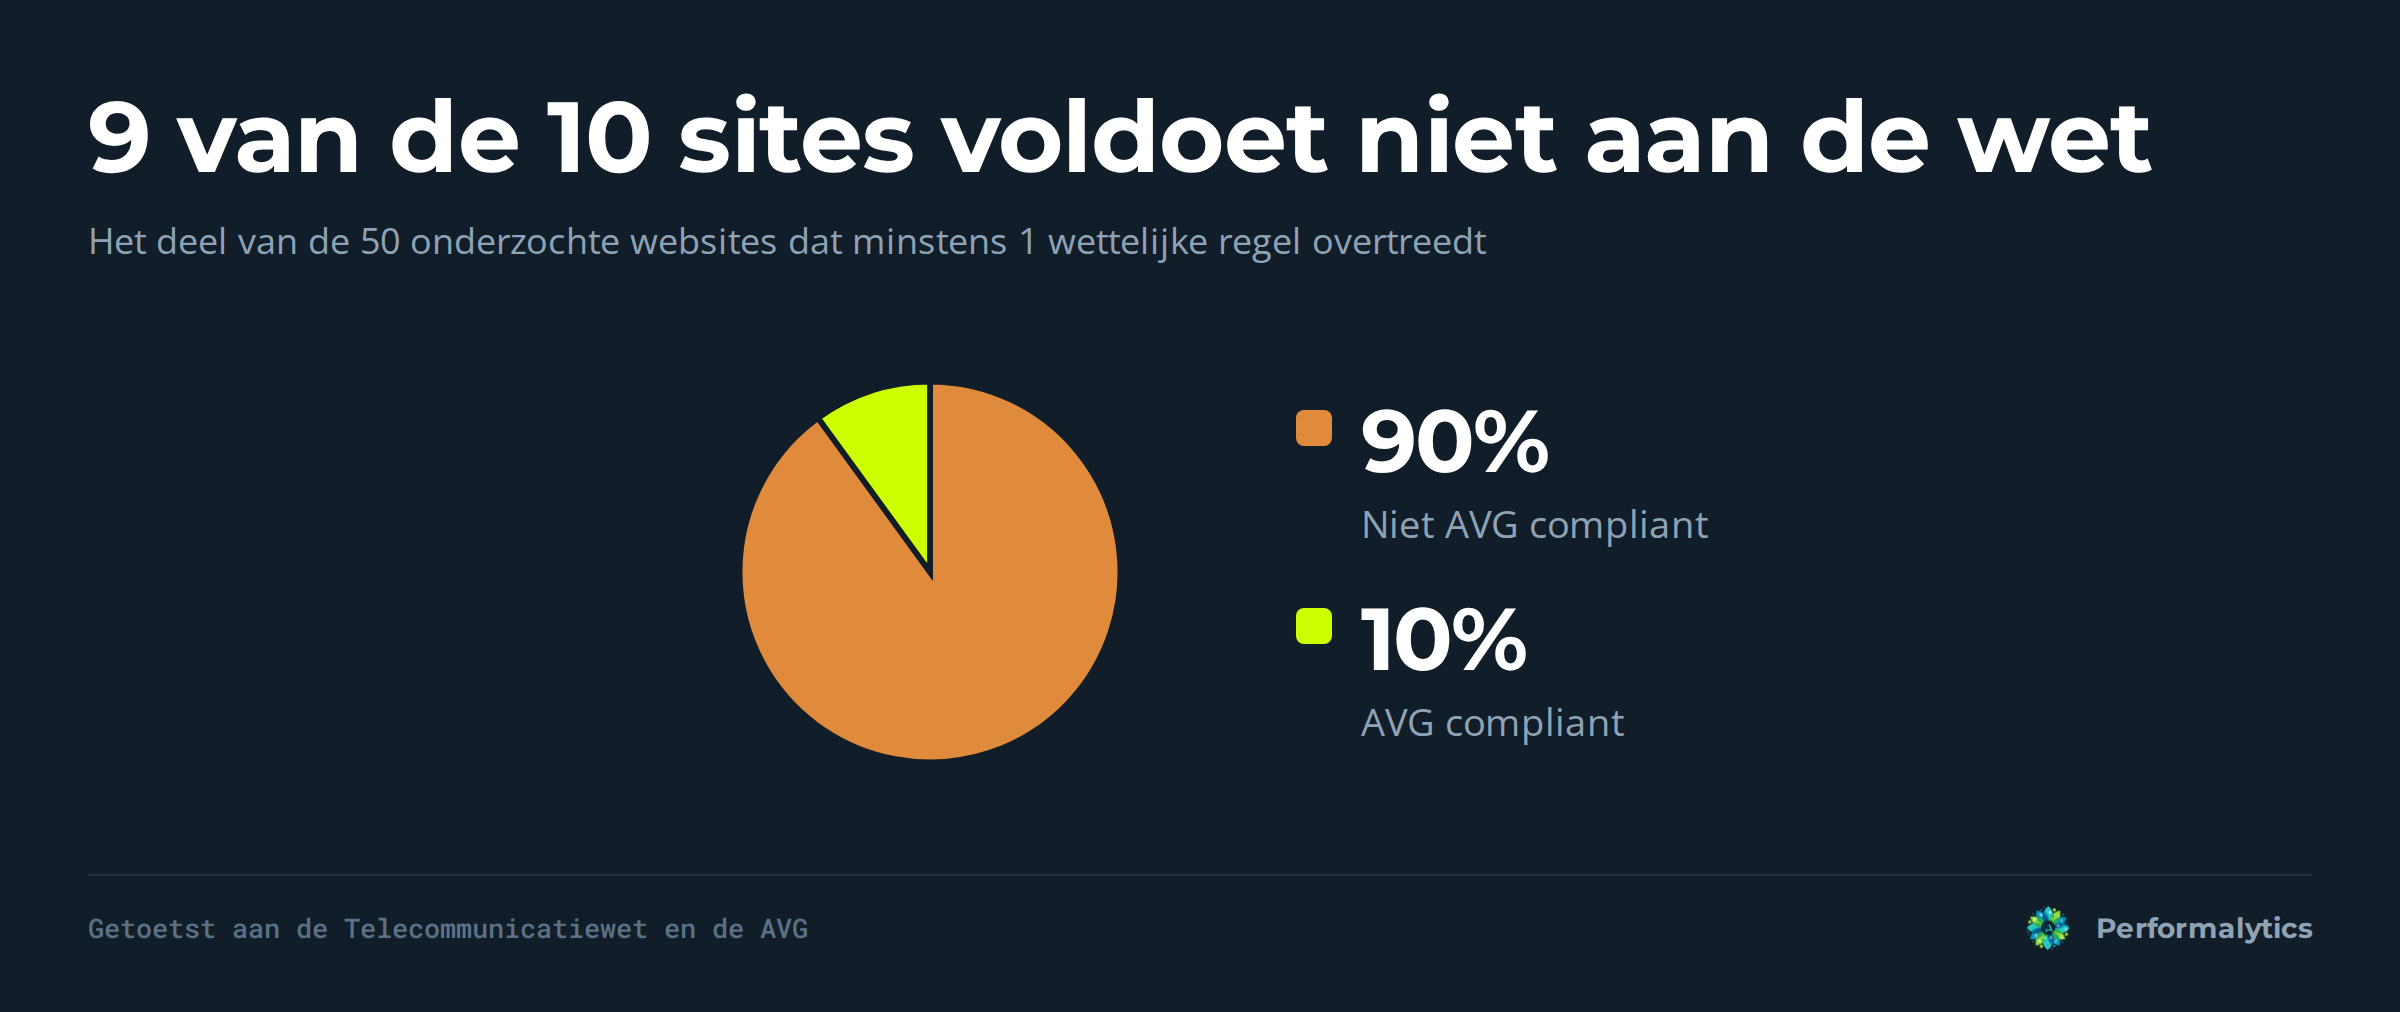
Let wel dat deze 45 sites daadwerkelijk niet aan de Telecommunicatiewet en de AVG voldoen. Er zijn ook nog vuistregels voor een heldere cookiebanners (ons 2e punt) die we apart ook nog meegenomen hebben in onze steekproef.
Dat maakt dit het cijfer waar het om draait. Een site kan een keurige, heldere banner hebben en toch cookies plaatsen voordat je iets hebt aangeklikt. Een andere site wacht netjes op je keuze, maar respecteert die vervolgens niet. Beide zijn een overtreding, en beide tellen dus mee.
In de rest van dit artikel gaan we verder in op de AVG compliance door dieper naar de data te kijken.
De onderdelen van dit artikel
Hieronder zie je in één oogopslag de opbouw van de resultaten. Klik op een link om direct naar dat onderdeel te springen:
- De kerncijfers
- Cookies worden geplaatst zonder toestemming
- De site heeft geen heldere cookiebanner
- De keuze van de bezoeker wordt niet gerespecteerd
- Klinieken en webshops naast elkaar
- Hoe je dit oplost voor je eigen site
- Controleer je eigen site in 2 minuten
- Toelichting
De kerncijfers
We hebben 50 sites bekeken. Het eerste wat ons opviel, is dat 4 van de 50 helemaal geen cookiebanner hebben, terwijl er wel cookies geplaatst worden. Geen banner, geen vraag, direct cookies. Dit is naar ons idee het beste voorbeeld van hoe het niet moet, want het laat zien dat er geen enkele stap is gezet om de AVG regels te volgen.
We zijn bij deze steekproef de 3 punten stap voor stap langsgegaan.
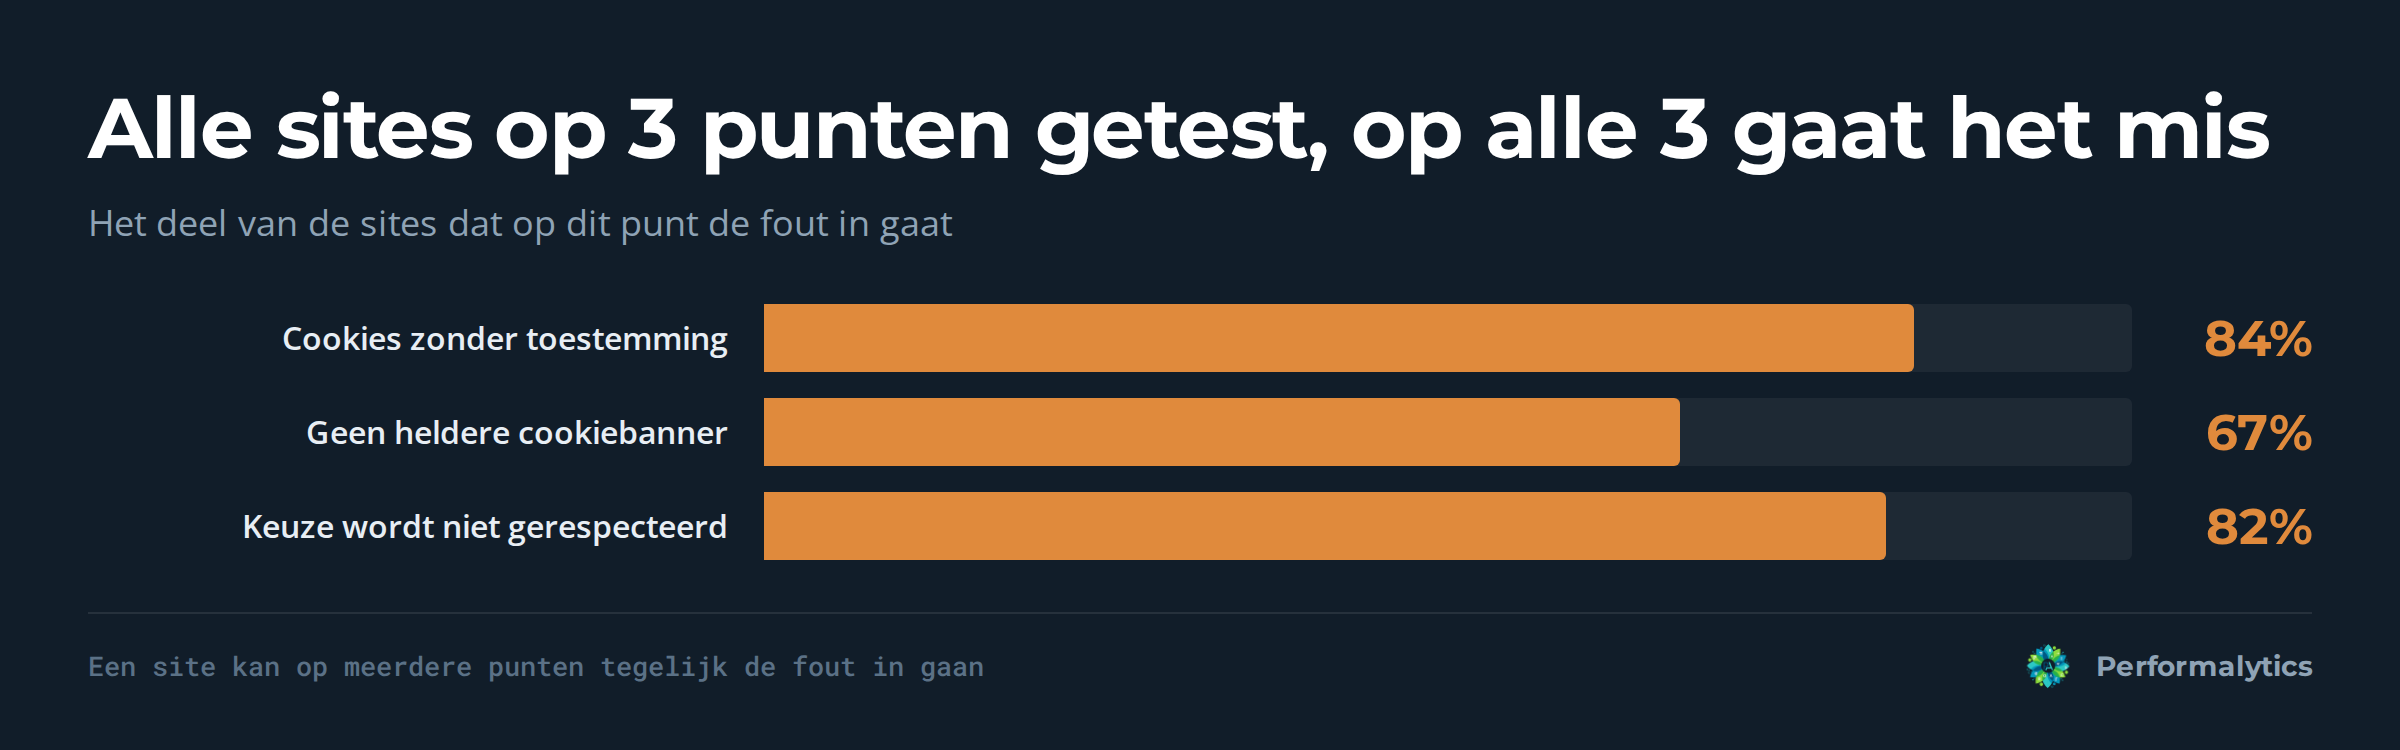
Op het eerste punt, cookies plaatsen zonder toestemming, gaat 84% van de sites de fout in.
Op het tweede punt, een heldere cookiebanner, voldoet 67% van de sites met een banner niet aan alle eisen.
En op het derde punt, de keuze van de bezoeker respecteren, gaat 82% de fout in. De banner registreert dan wel wat je aanklikt, maar respecteert dat niet, en dus plaatsen ze ook bij afwijzing nog steeds cookies.
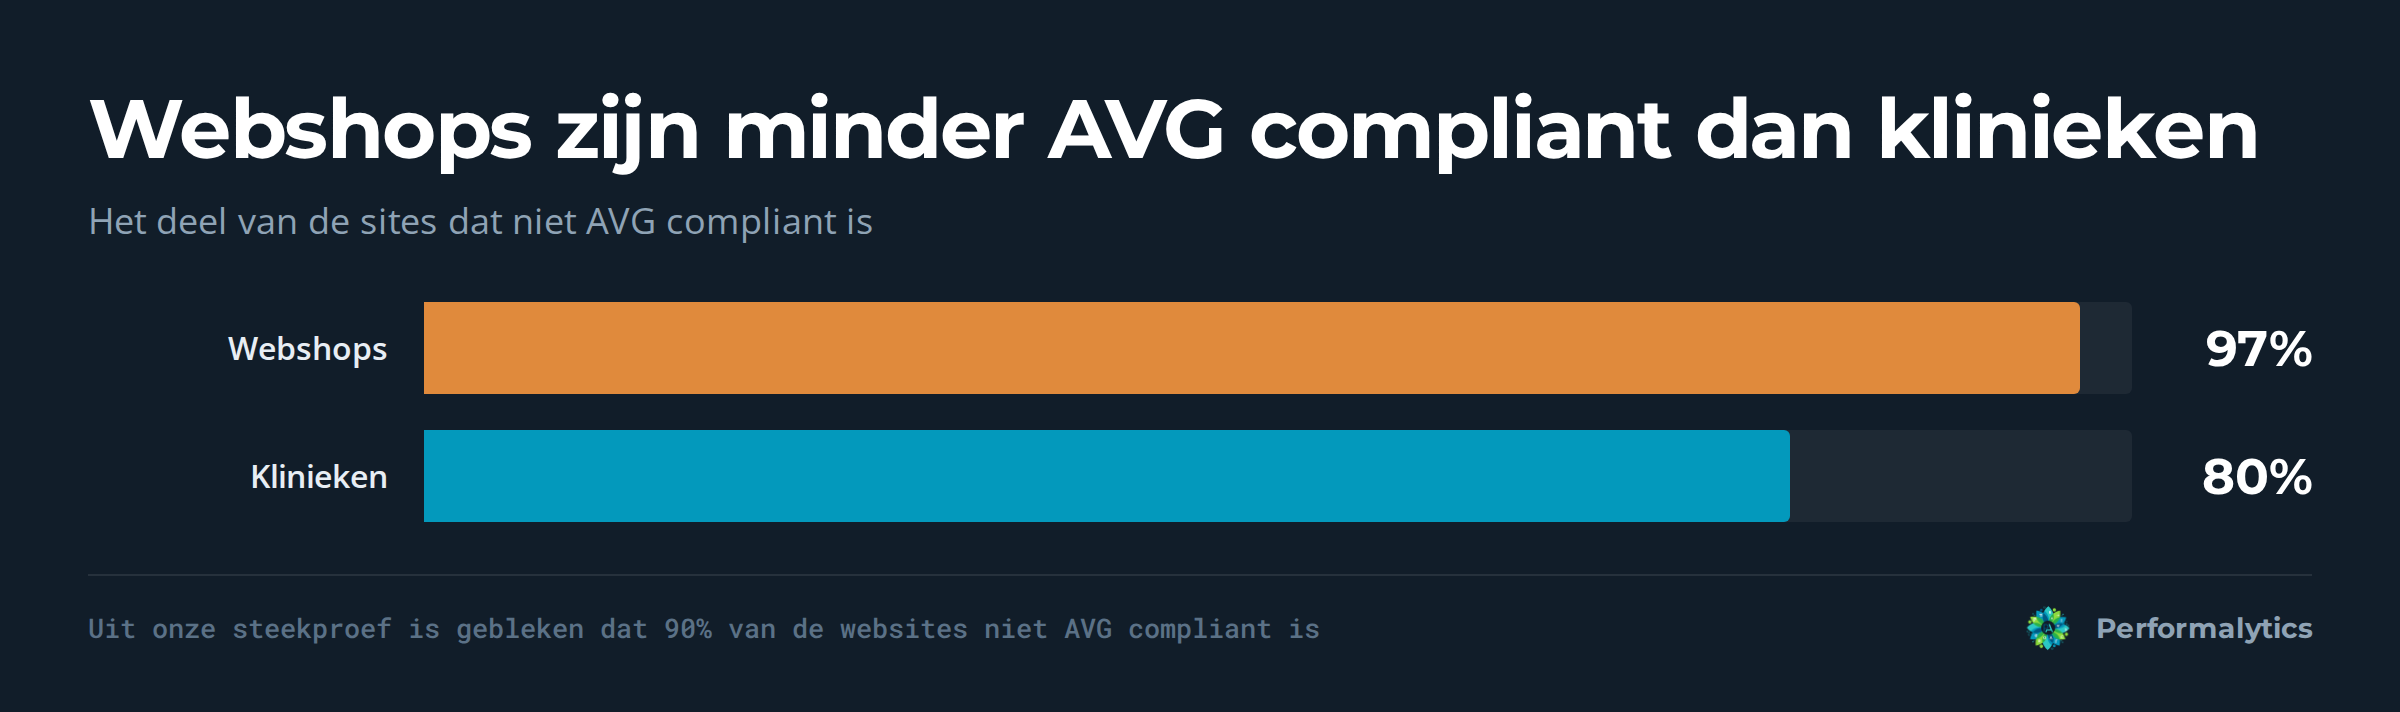
We merkten ook verschillen op tussen de 2 groepen. Bij klinieken vonden we bij 80% van de domeinen minstens 1 overtreding, 16 van de 20. Bij webshops was dat 97%, 29 van de 30.
Laten we die punten hieronder in detail doornemen.
1. Cookies worden geplaatst zonder toestemming
Dit is het eerste punt waar we naar keken, en meteen het punt waar de meeste sites op stranden. Bij 84% van de sites, 42 van de 50, worden er cookies geplaatst of uitgelezen voordat de bezoeker een keuze heeft gemaakt.
De wet is hier duidelijk over. Je hebt vooraf toestemming nodig voor cookies die niet noodzakelijk zijn voor de werking van de site. Niet achteraf, niet tegelijk met de banner, maar ervoor.
Wordt er een cookie geplaatst of een verzoek verstuurd terwijl de pagina nog laadt, dan is de regel op dat moment al overtreden.
Er zijn wel 2 verschillende situaties:
- er is helemaal geen banner en er worden toch cookies geplaatst, dat zagen we bij 10% van de sites
- er is wel een banner, maar cookies worden al geplaatst voordat de bezoeker toestemming heeft gegeven via de banner, dat was bij 90% van de sites
Nu denk je misschien dat het erger is om helemaal geen banner te hebben maar in beide gevallen overtreed je de wet, en als je wel een banner toont maar daarvoor al cookies plaatst, wek je de illusie dat je de wet volgt, terwijl je dat helemaal niet doet. Dat is misschien dan nog wel erger want het schaad het vertrouwen van je bezoeker.
Welke platformen we voor de keuze al actief zagen, is opvallend voorspelbaar:
- Google Analytics, op 36 sites
- Google Ads, op 15 sites
- de Facebook pixel, op 7 sites
- Microsoft (Bing en Clarity), op 6 sites
- Hotjar, op 4 sites
- LinkedIn, op 3 sites
- TikTok, op 2 sites
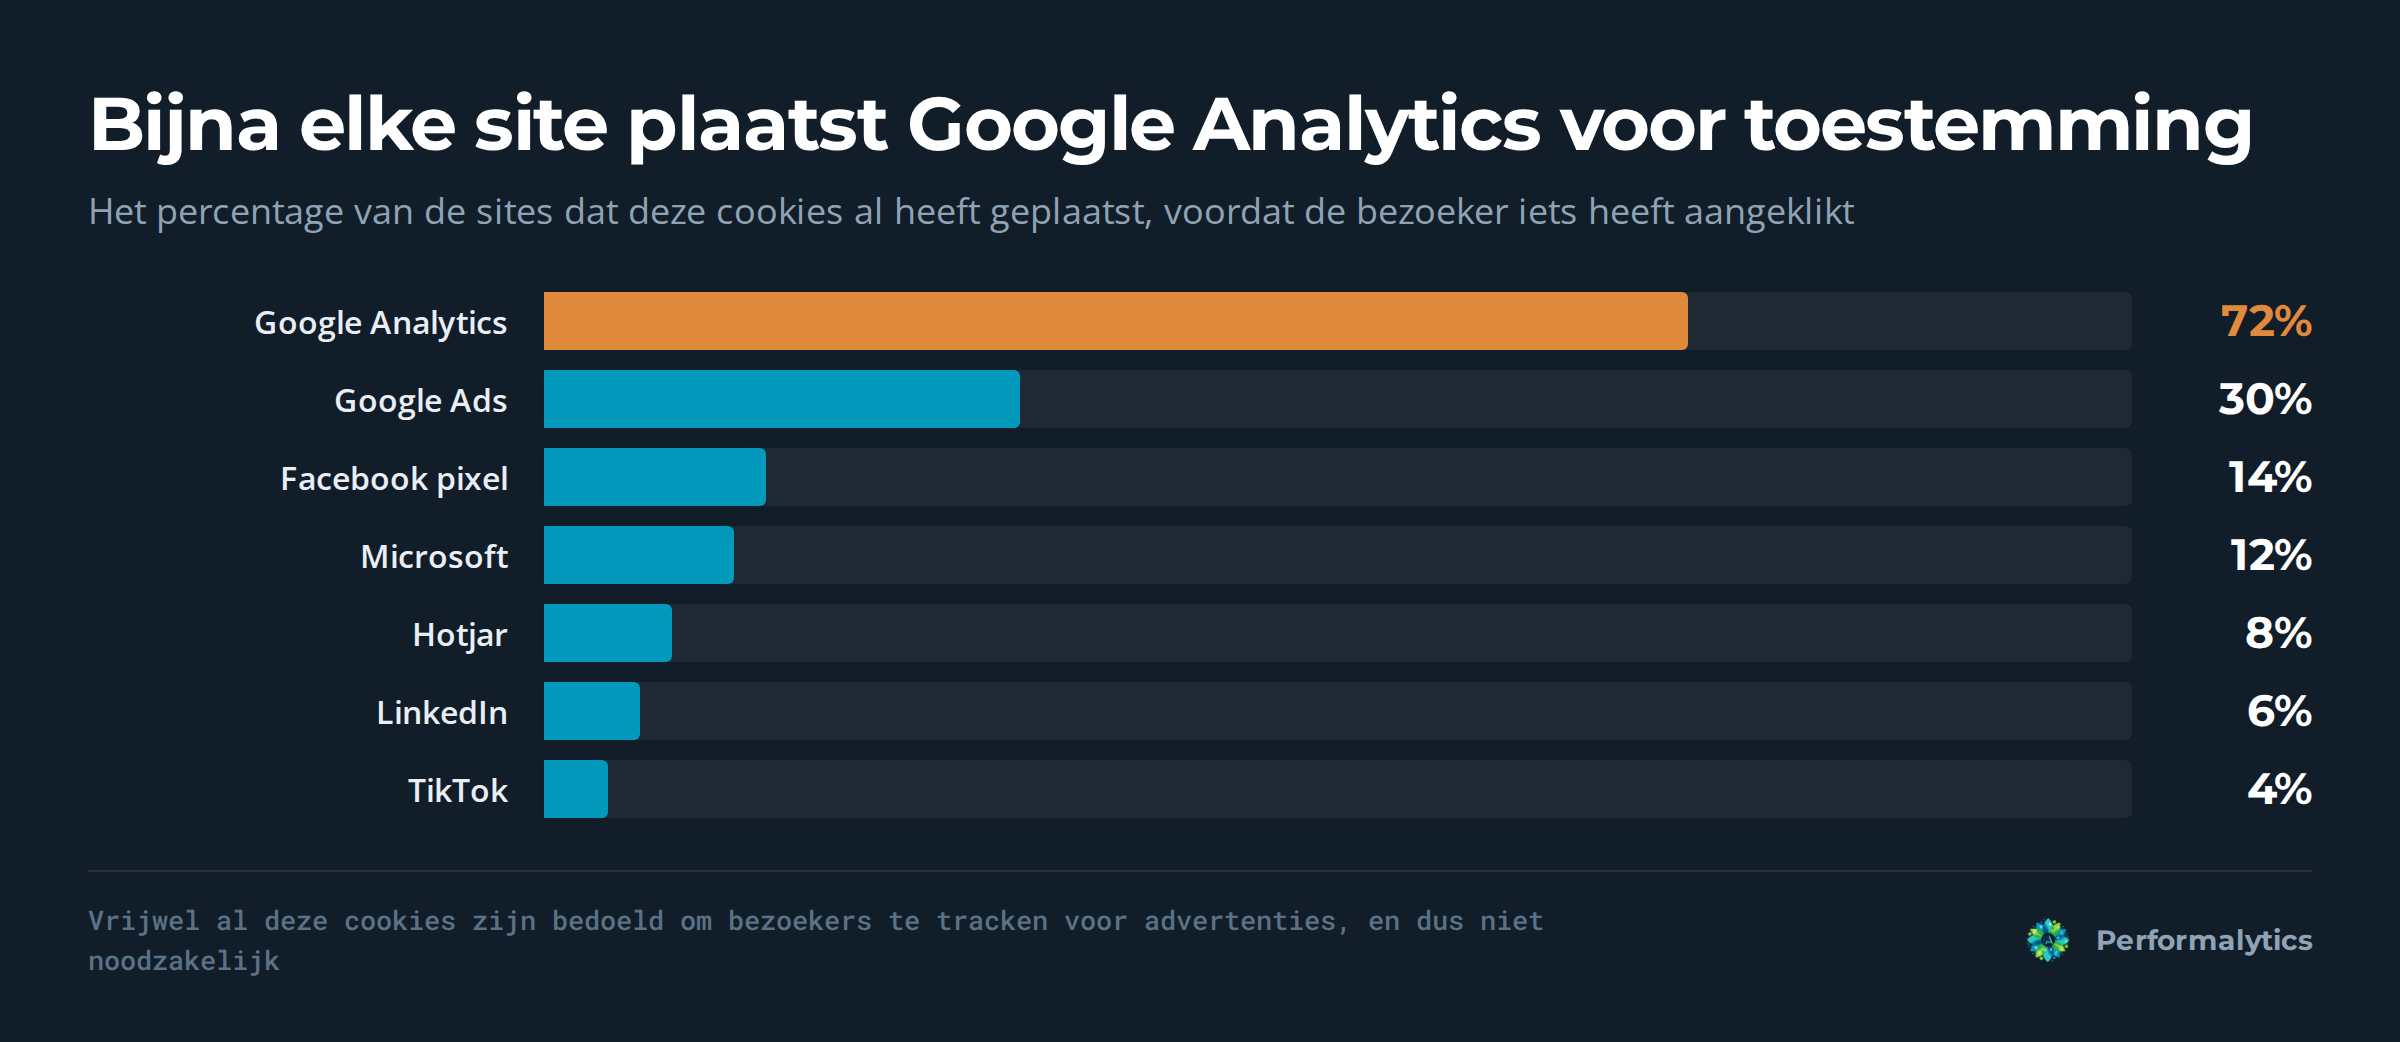
Bijna al deze cookies worden geplaatst om bezoekers te meten of te volgen voor advertenties. Ze zijn dus niet noodzakelijk voor de werking van de site, en daarmee vallen ze precies onder de regel dat je er vooraf toestemming voor nodig hebt.
2. De site heeft geen heldere cookiebanner
Dit is het tweede punt waar we naar keken. De AP heeft duidelijk omschreven wat zij een correcte cookiebanner vindt. Dit noemen ze een heldere cookiebanner.
Kort samengevat is een heldere cookiebanner een banner waarbij:
- de “afwijzen” knop is net zo makkelijk te vinden is als de “accepteer” knop
- er staat niets vooraf aangevinkt, want toestemming moet een actieve keuze zijn
- de bezoeker kan zien waarvoor de cookies gebruikt worden, in gewone simpele taal
- weigeren is net zo eenvoudig als accepteren, dus zonder extra stappen
- de banner vertelt je vooraf dat je je toestemming ook weer kunt intrekken, en dat intrekken gaat net zo makkelijk als het geven van toestemming
Een deel van deze punten staat overigens gewoon in de wet zelf, zoals het verbod op vooraf aangevinkte opties en de regels rond intrekken. De rest is de uitleg die de AP eraan geeft.
Van de 46 sites met een banner voldeed 67% hier niet aan.
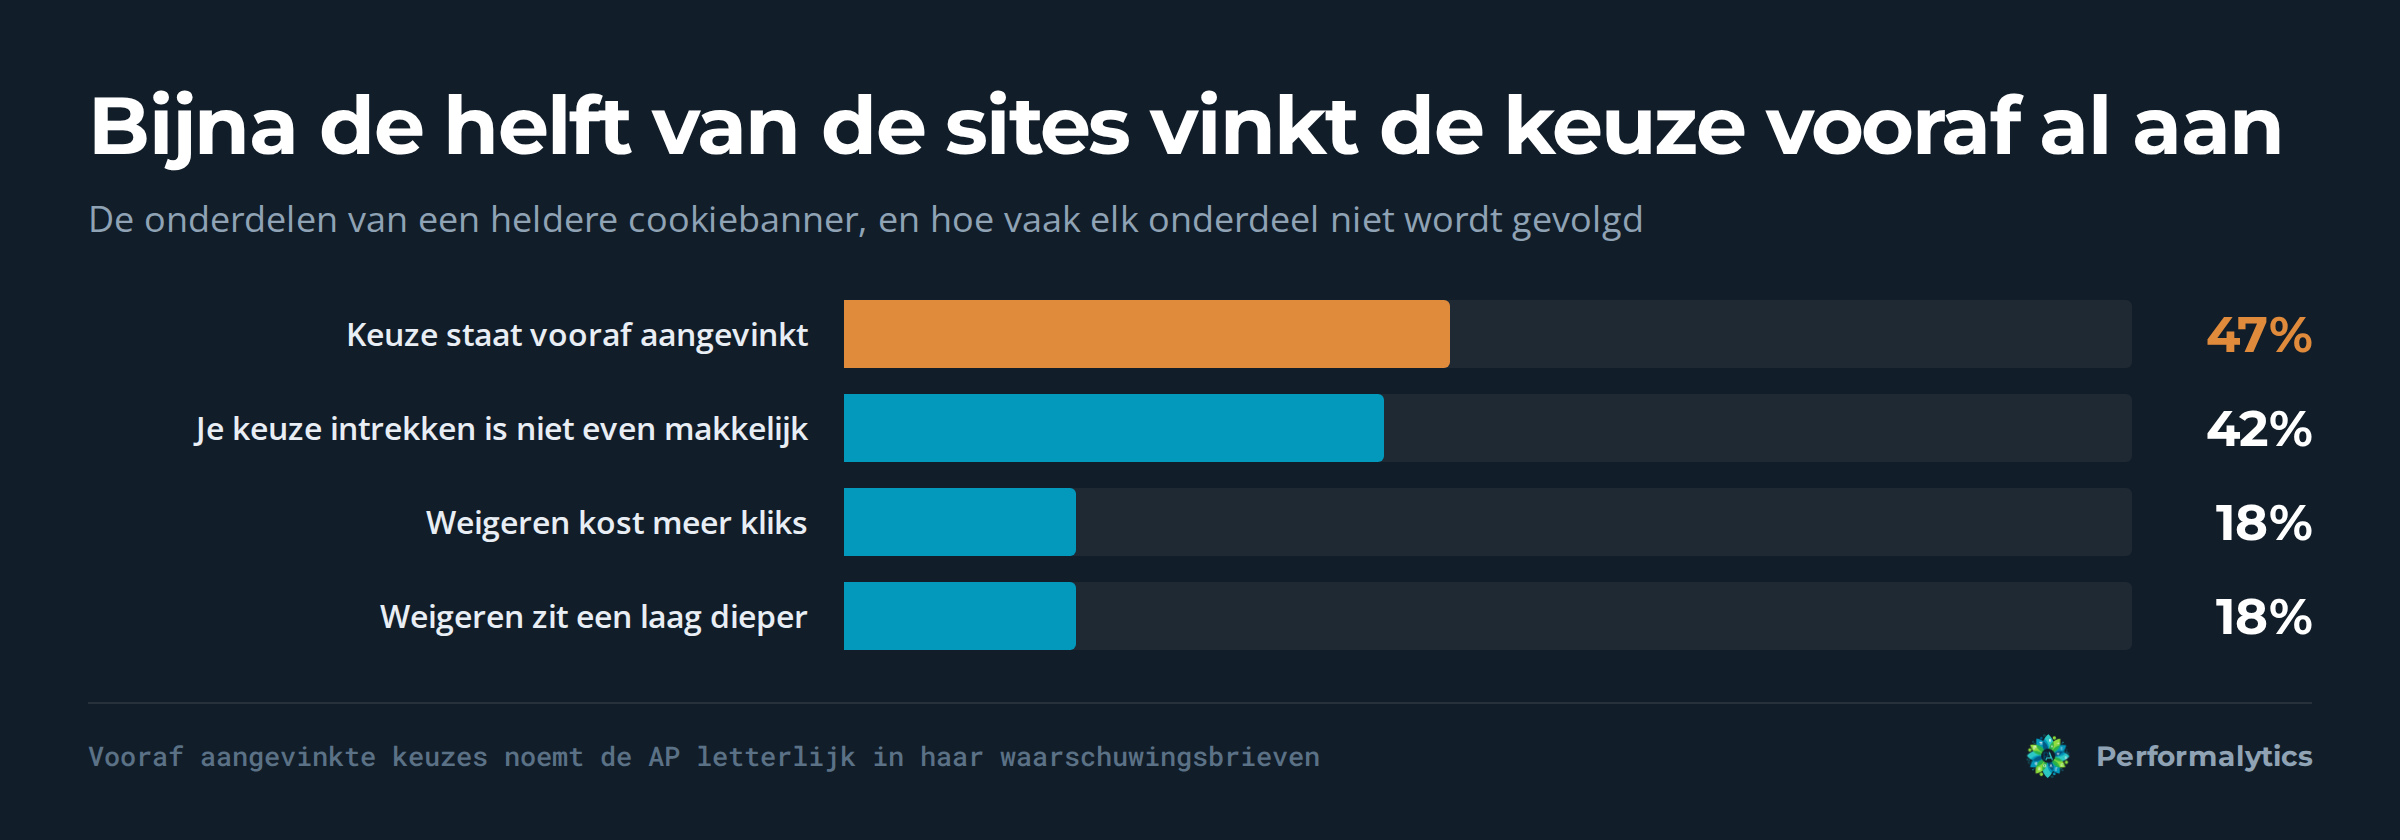
Vooral het vooraf aanvinken van een keuze zien we heel erg vaak. Bij bijna de helft van de sites waar we de keuze opties konden zien, 47%, stond er al iets aangevinkt. Dit is heel makkelijk goed in te stellen in de banner zelf, en het is dan ook heel erg jammer dat de meeste sites lijken te kiezen voor het overtreden van deze wet. Dat zal ook de reden zijn dat de AP dit juist in de brieven zet die ze versturen.
3. De keuze van de bezoeker wordt niet gerespecteerd
Dit is het derde punt waar we naar keken. Een banner op je site betekent namelijk niet dat je bezoeker beschermd is. Bij 82% van de sites waar we de weigering volledig konden natrekken, wordt de keuze van de bezoeker gewoon genegeerd.
Dat is geen technisch detail. Iemand klikt bewust op afwijzen, en daarna worden er alsnog cookies geplaatst. Je vraagt dus om een keuze en doet vervolgens niets met het antwoord. Dat is geen respect voor je bezoeker, en het is al helemaal geen respect voor je klant.
Een duidelijk voorbeeld was een webshop waar de toestemmingsopties voor statistiek en marketing al aangevinkt stonden voordat we iets hadden gekozen. We hebben ze handmatig uitgezet en op weigeren geklikt. Daarna zagen we binnen een halve minuut na die klik, dat er als nog een advertentiescript van Google werd getriggered.
Het kan nog erger. Bij meerdere sites zagen we dat de banner de weigering zelf keurig opslaat. In de administratie van de banner staat dan letterlijk dat marketing is geweigerd, en in datzelfde scherm zien we de trackingcookies er gewoon naast staan. De banner werkt, de registratie klopt, maar er is niets op de site dat daar naar luistert.
Hoe komt dit? Bijna altijd doordat de banner nooit aan de cookies is gekoppeld. Een cookiebanner doet uit zichzelf helemaal niets. Het is een venster dat een keuze vraagt aan de gebruiker en die keuze opslaat. Meer niet. Of er daadwerkelijk iets gebeurt met die keuze, hangt af van de instellingen van de scripts. Die moeten zo zijn ingesteld dat ze wachten op een acceptatie.
Stel je dit niet goed in, dan staat de banner er als decor en zullen Google Analytics, de Facebook pixel of welke andere cookies dan ook gewoon worden geplaatst.
Die stap is ook echt een aparte handeling. Bij Google gaat dat via de Consent Mode instellingen, waarin je per tag vastlegt dat die moet wachten. In een banner tool als CookieYes koppel je elk script aan de bijbehorende categorie van cookies (zoals Analytics of Marketing), zodat het pas laadt als de bezoeker die categorie heeft goedgekeurd. Sla je dat over, dan werkt de banner gewoon niet.
4. Klinieken en webshops naast elkaar
We hebben bewust 2 groepen genomen, zodat we ze naast elkaar konden leggen. Zo kunnen we ons een beter oordeel vormen en beperken we ons niet tot 1 type website.
Daarnaast is het zo dat de gegevens die een kliniek doorgaans verzamelt gevoeliger zijn dan die van een webshop. Op een webshop laat je zien dat je schoenen zoekt. Op de site van een kliniek laat je zien welke behandeling je overweegt, en dat zegt iets over je gezondheid. Gezondheidsgegevens vallen onder wat de wet bijzondere persoonsgegevens noemt, een categorie die apart is uitgelicht en extra beschermd moet worden.
Dat maakte voor ons de vraag interessant of een kliniek, die met gevoeligere informatie omgaat, de privacywetten dan ook beter naleeft dan een webshop die dit soort gevoelige gegevens niet verwerkt.
Het antwoord: iets beter, maar nog steeds niet best. Bij de klinieken vonden we bij 80% minstens 1 overtreding, 16 van de 20. Bij de webshops was dat 97%, 29 van de 30. Van de hele steekproef was er welgeteld 1 site met een banner die we op elk wettelijk punt volledig konden controleren en die overal aan voldeed. Eén.
Hoe je dit oplost voor je eigen site
Nu je weet dat 90% van de sites niet voldoet aan de AVG, is de kans groot dat jouw site dit ook niet doet. Dat is geen reden voor paniek, want dit is makkelijk op te lossen.
Zit je in de situatie dat je wel een banner hebt maar niet zeker weet of die goed is ingesteld, dan raden wij aan om te kijken naar de link tussen je banner en je scripts. Dat dit niet goed is ingesteld komt namelijk nog vaak voor.
Heb je helemaal geen banner en plaats je wel cookies, dan zijn er 2 opties om dit op te lossen:
- je zet een banner neer en koppelt hem goed aan je scripts
- je haalt de cookies weg die persoonsgegevens bewaren
Die tweede optie wordt vaak niet overwogen, maar kan dus ook worden toegepast.
En loopt alles technisch goed, kijk dan nog even naar de banner zelf. De afwijzen knop hoort er net zo duidelijk bij te staan als de accepteer knop, dus geen andere kleur maar dezelfde kleur voor beide knoppen. Er hoort niets vooraf aangevinkt te staan, en een bezoeker hoort te kunnen zien waar de cookies voor dienen.
Controleer je eigen site in 2 minuten
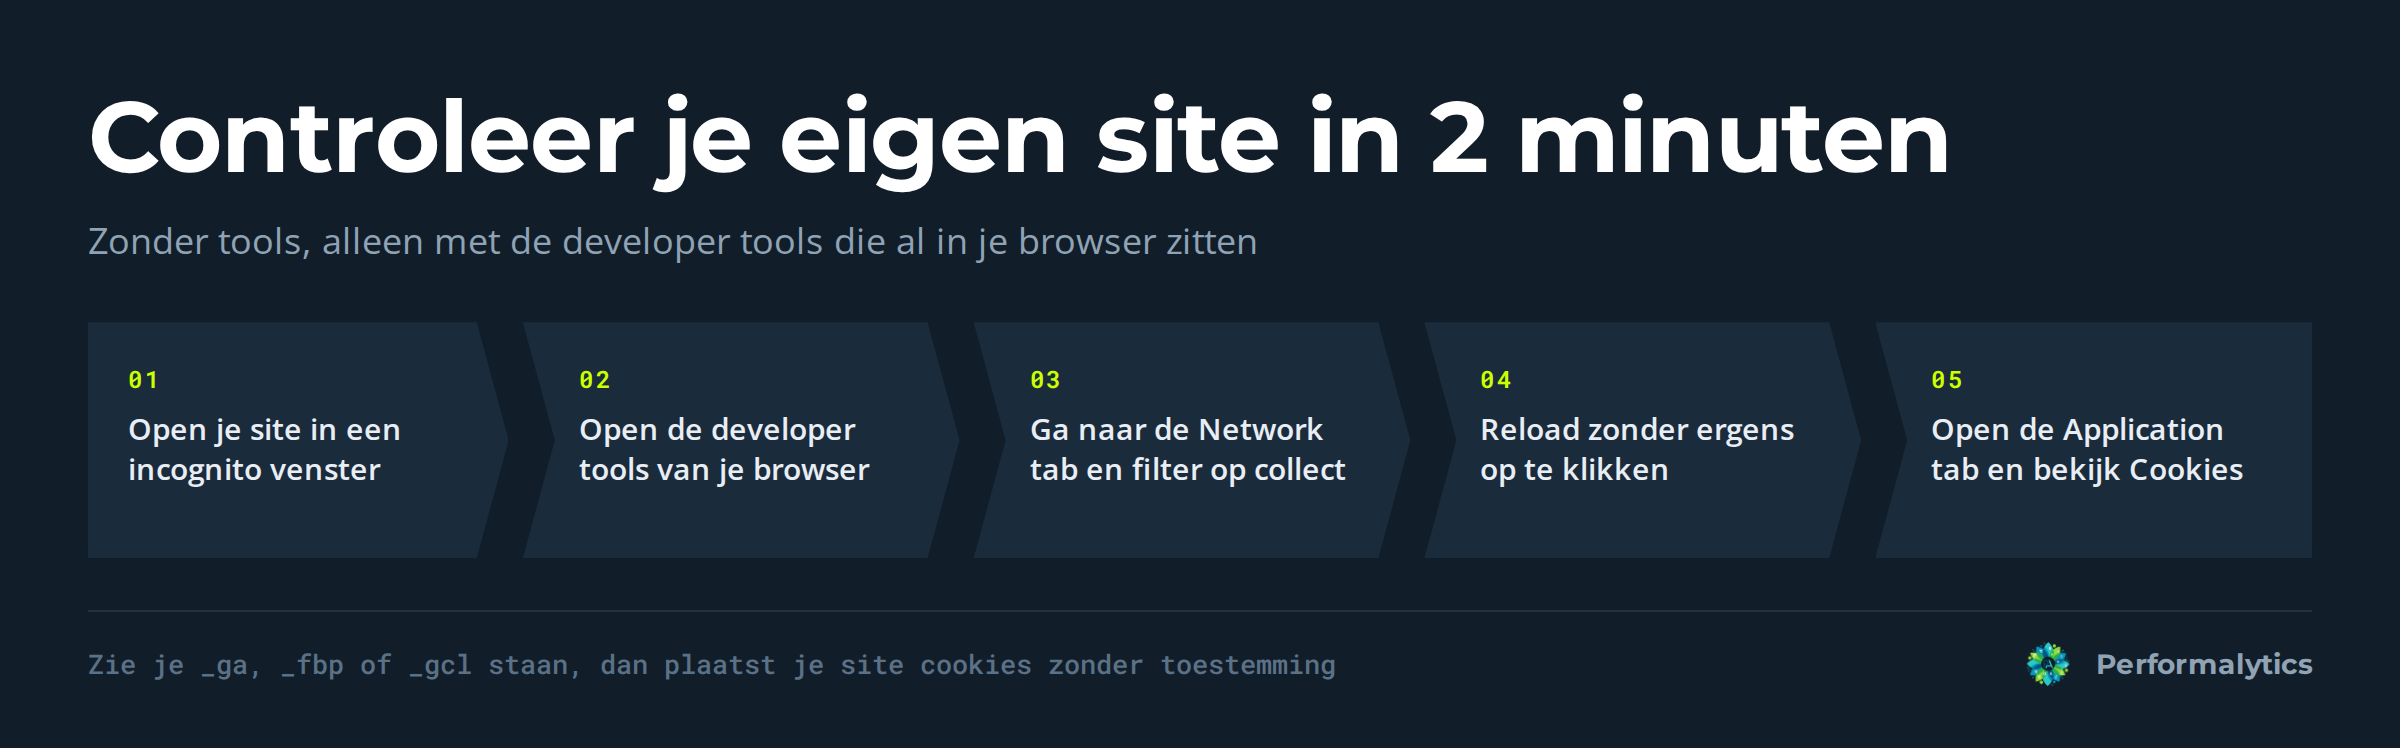
Wil je weten hoe je site ervoor staat, dan kun je zelf een check doen. Zo kun je heel makkelijk zien of je al persoonsgegevens verzamelt door middel van cookies zonder toestemming. Je hebt er geen tools voor nodig en het kost je 2 minuten:
- open je site in een incognito venster
- open de developer tools van je browser
- ga naar het tabblad Network en typ collect in het filter
- herlaad de pagina zonder ergens op te klikken
- ga daarna naar het tabblad Application en open Cookies
* Elke browser doet dit net even anders. In Chrome open je de developer tools via View, dan Developer, dan Developer Tools. In Safari zet je het menu developer eerst aan in de instellingen. In Firefox en Edge werkt het vergelijkbaar, al heten de tabbladen daar soms net anders.
Zie je in het tabblad Network al verzoeken langskomen, of staat er onder Cookies al iets dat begint met _ga, _fbp of _gcl, dan plaatst je site cookies voordat je bezoeker iets heeft aangeklikt. En dat is precies de fout die de AP in zijn waarschuwingsbrieven noemt.
Wil je een uitgebreidere scan doen om je AVG compliance te checken, dan kan dat ook. Die kijkt naar 30 punten op je site en geeft je meteen een compliance score. Je vindt hem op de pagina over de gratis AVG scan.
Toelichting
We hebben 50 Nederlandse sites handmatig bezocht en geanalyseerd tussen 23 juli en 2 augustus 2026. Deze sites zijn webshops en klinieken die we uit publieke lijsten hebben gehaald van het internet. Google Analytics is inmiddels een grijs gebied geworden omdat het mag alleen zonder toestemming als het heel precies is ingesteld, en die instellingen kunnen wij niet zien. Als we sites waarbij alleen Google Analytics vóór de keuze al actief is niet mee tellen, dan komt het aantal sites dat niet aan de wet voldoet op 80%.
We noemen bewust geen namen van individuele sites. Onze vraag was hoe het ervoor staat, en daar hebben we nu een antwoord op en we hoeven de sites niet specifiek te benoemen.
Vragen over de methode? Stuur ons dan een berichtje op LinkedIn.